Governance, Risk & Compliance
Evaluate your organization's governance maturity, cybersecurity posture and regulatory compliance through a unified GRC assessment platform.
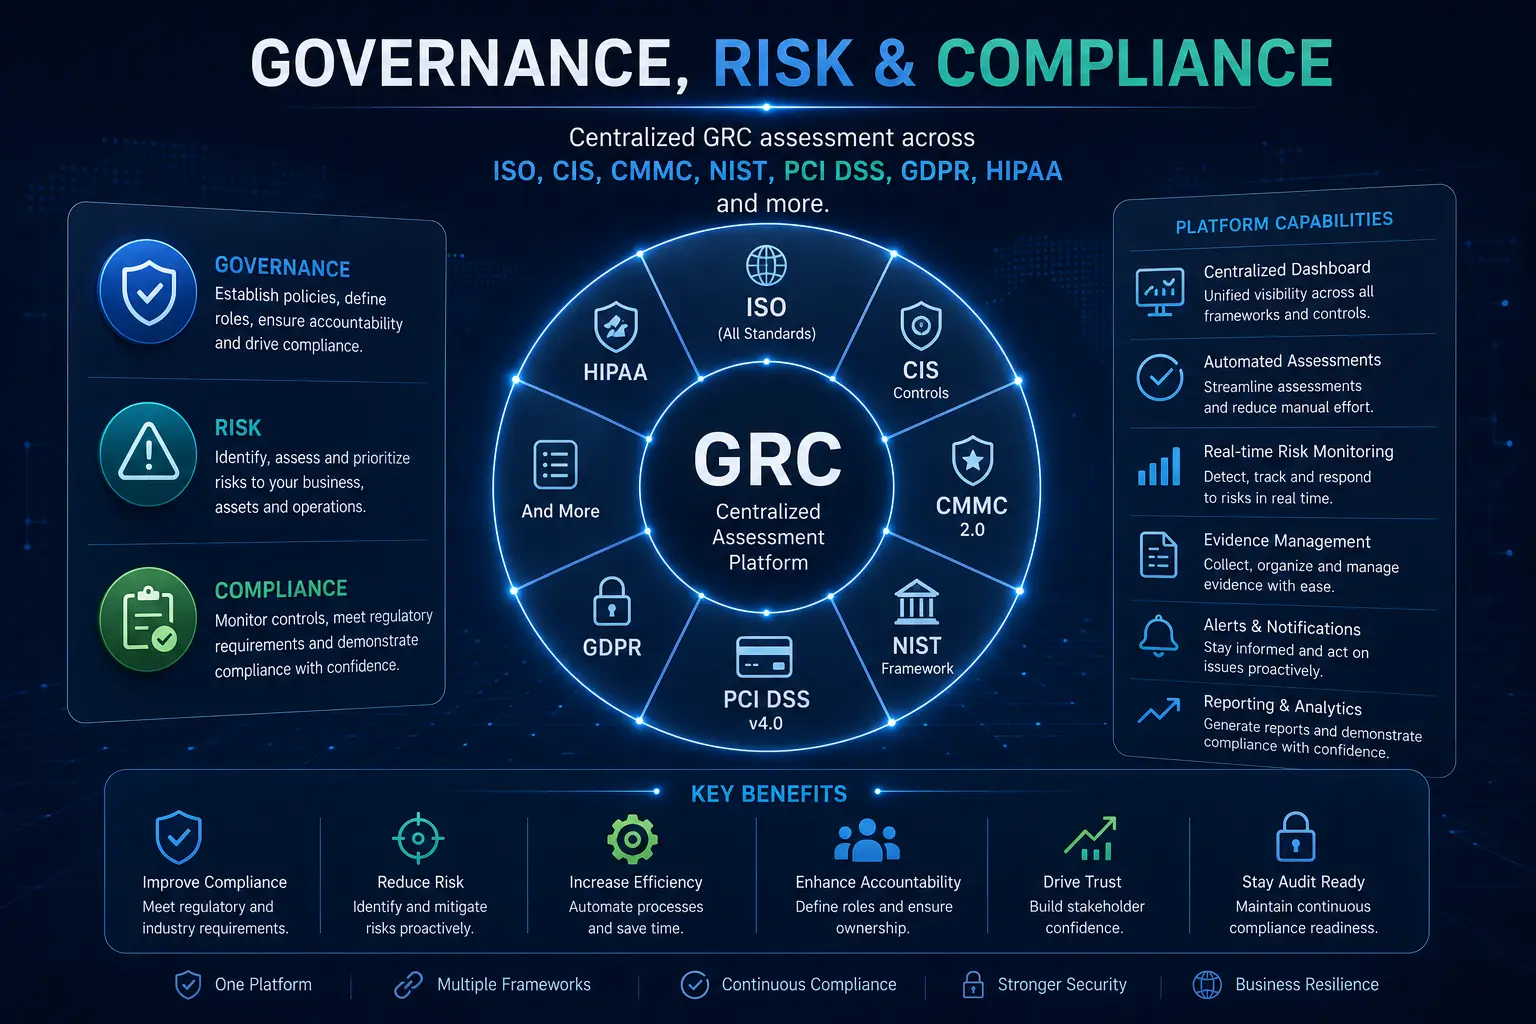
Overview of Governance, Risk & Compliance
Assess governance, cybersecurity risks and regulatory compliance using globally recognized standards, frameworks and regulations.
Strategic Alignment
Align your AI operations directly with ISO/IEC 42001 & international frameworks.
Risk Mitigation
Identify, assess, and manage operational and ethical risks in AI lifecycle.
Automated Insights
Generate instant gap analysis and risk scores without manual hassle.
Core Capabilities Included:
Supported Frameworks & Standards
This assessment module is directly mapped with internationally recognized standards and regulatory frameworks.
ISO/IEC 27001
Information Security Management System
Framework: ISO Standards
ISO/IEC 27002
Information Security Controls Guidance
Framework: ISO Standards
ISO/IEC 27005
Information Security Risk Management
Framework: ISO Standards
CCM v4.0.12
Consolidated Assessment Initiative Questionnaire
Framework: Cloud Security Alliance (CSA)
CIS Controls
Critical Security Controls
Framework: CIS Benchmarks & Controls
CMMC Level 2.0
Advanced Cyber Hygiene (110 controls / NIST 800-171)
Framework: CMMC Framework
Strengthen Your Compliance with Governance, Risk & Compliance
Discover security gaps, assess compliance, and generate enterprise-grade reports using internationally recognized cybersecurity frameworks.